


 |
১১ নভেম্বর, ২০২৬
সাইবার হামলা কি মনস্তাত্ত্বিক যুদ্ধের নতুন হাতিয়ার হয়ে উঠছে?
পারমাণবিক হামলার সতর্কবার্তা এমন একটি বার্তা, যা কোনো সরকার তার নাগরিকদের দিতে পারে এমন সবচেয়ে ভীতিকর বার্তাগুলোর একটি। এ ধরনের সতর্কবার্তার উদ্দেশ্য মানুষকে তাৎক্ষণিক পদক্ষেপ নিতে বাধ্য করা নিরাপদ আশ্রয়ে যাওয়া, শিশুদের সুরক্ষিত রাখা এবং সরকারি নির্দেশনা অনুসরণ করা। কিন্তু সেই সতর্কবার্তাটিই যদি মিথ্যা হয় এবং বার্তাটি আসে নাগরিকদের পরিচিত ও আস্থাভাজন জরুরি সতর্কতা অ্যাপ থেকে, তাহলে কী ঘটতে পারে?
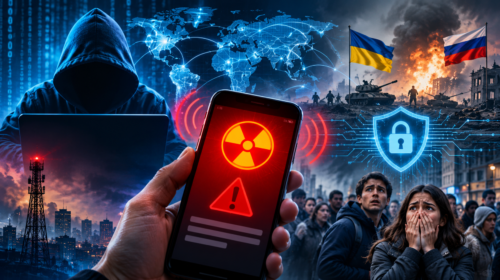
২০২৬ সালের ১ নভেম্বর রাতে ইউক্রেনের ‘এয়ার অ্যালার্ট’ অ্যাপ ব্যবহারকারীরা তেজস্ক্রিয়তা ও রাসায়নিক হামলার আশঙ্কা, কিয়েভের বিভিন্ন এলাকায় সশস্ত্র সংঘর্ষ এবং রাশিয়ার পারমাণবিক ওয়ারহেড বহনে সক্ষম ওরেশনিক ক্ষেপণাস্ত্র নিক্ষেপের বিষয়ে ভুয়া সতর্কবার্তা পান। ইউক্রেনের বিমানবাহিনী জানায়, অ্যাপটিতে শত্রুতামূলক হস্তক্ষেপের ঘটনা ঘটেছে বলে ধারণা করা হচ্ছে। তারা নাগরিকদের আতঙ্কিত না হওয়ার আহ্বান জানায়। পরে অ্যাপটি সাময়িকভাবে বন্ধ রাখা হয়। তবে বিমান হামলার সাইরেনসহ অন্যান্য জনসতর্কতা ব্যবস্থা সচল ছিল।
এর কয়েক ঘণ্টা পর রাশিয়ার জরুরি পরিস্থিতি মন্ত্রণালয় জানায়, তাদের নিজস্ব মোবাইল অ্যাপেও সাইবার হামলা চালিয়ে আসন্ন পারমাণবিক হামলাসহ বিভিন্ন বিষয়ে ভুয়া সতর্কবার্তা ছড়ানো হয়েছে। বার্তা সংস্থা রয়টার্স জানিয়েছে, কোনো পক্ষই স্বাধীনভাবে হামলাকারীদের পরিচয় নিশ্চিত করতে পারেনি। দুটি ঘটনা কয়েক ঘণ্টার ব্যবধানে ঘটলেও এগুলোর মধ্যে কোনো সাংগঠনিক বা কৌশলগত যোগসূত্র ছিল কি না, তাও নিশ্চিত নয়। তবে এই ঘটনাগুলো একটি উদ্বেগজনক বাস্তবতা সামনে এনেছে: সংকটের মুহূর্তে নাগরিকেরা যে যোগাযোগমাধ্যমের ওপর নির্ভর করেন, সেটিই বিভ্রান্তি ও আতঙ্ক সৃষ্টির হাতিয়ারে পরিণত হতে পারে।
ইউক্রেনের অ্যাপটির ব্যাপক ব্যবহার এই ঘটনাকে বিশেষভাবে তাৎপর্যপূর্ণ করে তুলেছে। রেকর্ডেড ফিউচার নিউজ এর প্রতিবেদন অনুযায়ী, ২০২৬ সালের জানুয়ারি পর্যন্ত ‘এয়ার অ্যালার্ট’ অ্যাপটির সক্রিয় ব্যবহারকারী ছিল ৬৬ লাখ। এই সংখ্যা শুধু একটি অ্যাপের জনপ্রিয়তা নয়, যুদ্ধকালীন জননিরাপত্তায় ডিজিটাল সতর্কতা ব্যবস্থার ওপর মানুষের ব্যাপক নির্ভরশীলতাও তুলে ধরে। যদিও এর অর্থ এই নয় যে, ওই সব ব্যবহারকারী ভুয়া সতর্কবার্তা পেয়েছিলেন। বরং এটি দেখায়, জরুরি পরিস্থিতিতে ডিজিটাল যোগাযোগব্যবস্থা কতটা গুরুত্বপূর্ণ হয়ে উঠেছে।
এ ধরনের সাইবার হামলার তাৎক্ষণিক লক্ষ্য সব সময় সরাসরি অবকাঠামোগত ধ্বংস সাধন নয়। বরং এর উদ্দেশ্য হতে পারে মানুষের মধ্যে ভয় তৈরি করা, সিদ্ধান্ত গ্রহণের প্রক্রিয়া ব্যাহত করা এবং সরকারি প্রতিষ্ঠানের প্রতি আস্থা দুর্বল করে দেওয়া। একটি ভুয়া সতর্কবার্তা মানুষকে নিরাপদ আশ্রয়ের দিকে ছুটতে বাধ্য করতে পারে, কর্মক্ষেত্র ও পরিবহনব্যবস্থা ব্যাহত করতে পারে, জরুরি সেবা কেন্দ্রে অতিরিক্ত চাপ সৃষ্টি করতে পারে এবং প্রকৃত হুমকি মোকাবিলা থেকে কর্তৃপক্ষের মনোযোগ সরিয়ে দিতে পারে। সতর্কবার্তাটি দ্রুত সংশোধন করা হলেও এর ক্ষতিকর প্রভাব থেকে যেতে পারে। নাগরিকেরা তখন পরবর্তী সতর্কবার্তাটি সত্য, নাকি মিথ্যা তা নিয়ে সন্দিহান হয়ে পড়েন।
এখানেই সাইবার হামলার সঙ্গে মনস্তাত্ত্বিক যুদ্ধের সংযোগ তৈরি হয়। তবে দুটি বিষয়কে এক করে দেখা উচিত নয়। সাইবার হামলা হলো ডিজিটাল নেটওয়ার্ক বা ব্যবস্থায় অননুমোদিত হস্তক্ষেপ। অন্যদিকে, মনস্তাত্ত্বিক যুদ্ধের লক্ষ্য মানুষের চিন্তা, অনুভূতি, মনোবল ও আচরণকে প্রভাবিত করা। আর বিভ্রান্তিকর তথ্য প্রচার সেই লক্ষ্য অর্জনের একটি সম্ভাব্য কৌশল। একটি হ্যাক হওয়া জরুরি সতর্কতা অ্যাপ এই তিনটি ক্ষেত্রকে একই ঘটনায় যুক্ত করতে পারে কোনো ক্ষেপণাস্ত্র নিক্ষেপ না করেই, কোনো ভবন ধ্বংস না করেই। এটি মানুষের একটি মৌলিক প্রতিক্রিয়াকে কাজে লাগায়: বিপদের আশঙ্কা তৈরি হলে মানুষ দ্রুত পদক্ষেপ নেয়, বিশেষ করে যখন সতর্কবার্তাটি আসে তাদের আস্থাভাজন কোনো প্রতিষ্ঠানের কাছ থেকে।
এই ধরনের হামলার কৌশলগত গুরুত্ব শুধু তাৎক্ষণিক আতঙ্ক তৈরিতে সীমাবদ্ধ নয়। এর দীর্ঘমেয়াদি প্রভাব আরও গভীর হতে পারে। নাগরিকেরা যদি বারবার সরকারি সতর্কবার্তার সত্যতা নিয়ে সন্দিহান হয়ে পড়েন, তাহলে প্রকৃত বিপদের সময়ও তারা সতর্কবার্তায় সাড়া দিতে দেরি করতে পারেন। আবার কেউ কেউ অতীতের অভিজ্ঞতা থেকে পরবর্তী সতর্কবার্তাকেও মিথ্যা মনে করে উপেক্ষা করতে পারেন। অর্থাৎ, একটি ভুয়া বার্তা শুধু বর্তমান পরিস্থিতিতে বিভ্রান্তি তৈরি করে না; ভবিষ্যতের জরুরি যোগাযোগব্যবস্থার কার্যকারিতাও দুর্বল করে দিতে পারে। একে আস্থার অবক্ষয়ের মাধ্যমে জননিরাপত্তা দুর্বল করার একটি সম্ভাব্য কৌশল হিসেবে দেখা যায়।
ন্যাটোর ২০২৪ সালের ১৮ অক্টোবর অনুমোদিত তথ্যগত হুমকি মোকাবিলার নীতিগত অবস্থানেও বিষয়টির গুরুত্ব তুলে ধরা হয়েছে। সংস্থাটির মতে, রাষ্ট্রীয় ও অরাষ্ট্রীয় পক্ষের সমন্বিত, ক্ষতিকর ও বিভ্রান্তিমূলক তথ্য কার্যক্রম জনসাধারণের আস্থা দুর্বল করতে এবং সমাজের স্থিতিশীলতা ও নিরাপত্তাকে ঝুঁকির মুখে ফেলতে পারে। কৃত্রিম বুদ্ধিমত্তা এবং ডিপফেক প্রযুক্তির বিস্তার এই চ্যালেঞ্জকে আরও জটিল করে তুলছে। কারণ এসব প্রযুক্তি ব্যবহার করে ভুয়া বার্তা, কণ্ঠস্বর ও ছবি আগের তুলনায় অনেক বেশি বিশ্বাসযোগ্য করে তোলা সম্ভব। তবে প্রতিটি সাইবার হামলাকে কোনো রাষ্ট্রের পরিকল্পিত অভিযান কিংবা কেন্দ্রীয়ভাবে পরিচালিত মনস্তাত্ত্বিক যুদ্ধের অংশ হিসেবে ধরে নেওয়া ঠিক হবে না। ইউক্রেন ও রাশিয়ার সাম্প্রতিক ঘটনাগুলোর ক্ষেত্রেও হামলাকারীদের পরিচয় এবং দুটি ঘটনার পারস্পরিক সম্পর্ক স্বাধীনভাবে নিশ্চিত হয়নি। এখানে মূল বিষয় অপরাধীদের পরিচয় নিয়ে অনুমান করা নয়; বরং এ ধরনের হামলার সম্ভাব্য কৌশলগত প্রভাব বোঝা।
যেসব দেশ দ্রুত ডিজিটাল অবকাঠামো সম্প্রসারণ করছে, তাদের জন্য এই ঘটনা একটি গুরুত্বপূর্ণ সতর্কবার্তা। বাংলাদেশের মতো দুর্যোগপ্রবণ দেশে ডিজিটাল সতর্কতা ব্যবস্থার বিশ্বাসযোগ্যতা কেবল প্রযুক্তিগত সক্ষমতার বিষয় নয়, এটি জননিরাপত্তার সঙ্গেও সরাসরি যুক্ত। ঘূর্ণিঝড়, বন্যা কিংবা অন্য কোনো জরুরি পরিস্থিতিতে ভুল সতর্কবার্তা যেমন অপ্রয়োজনীয় আতঙ্ক তৈরি করতে পারে, তেমনি অতীতের ভুয়া বার্তার কারণে প্রকৃত সতর্কবার্তা উপেক্ষিত হওয়ার ঝুঁকিও তৈরি হতে পারে। সরকারি ডিজিটাল সেবা, ব্যাংকিং নেটওয়ার্ক, হাসপাতাল, বিদ্যুৎ গ্রিড ও পরিবহনব্যবস্থাও ক্রমেই ডিজিটাল প্রযুক্তির সঙ্গে যুক্ত হচ্ছে। এসব ব্যবস্থার নিরাপত্তাকে কেবল প্রযুক্তিগত বিষয় হিসেবে দেখা কিংবা শুধু সফটওয়্যার সরবরাহকারী প্রতিষ্ঠানের ওপর ছেড়ে দেওয়া যাবে না।
এ ক্ষেত্রে রাষ্ট্রের নীতিগত প্রতিক্রিয়া হওয়া উচিত বহুমাত্রিক। প্রথমত, জরুরি সতর্কতা অ্যাপ ও গুরুত্বপূর্ণ ডিজিটাল অবকাঠামোর নিয়মিত স্বাধীন নিরাপত্তা নিরীক্ষা নিশ্চিত করতে হবে। শক্তিশালী প্রবেশাধিকার নিয়ন্ত্রণ, তথ্যের সুরক্ষা এবং অননুমোদিত প্রবেশ শনাক্ত করার ব্যবস্থা থাকতে হবে। দ্বিতীয়ত, একটি অ্যাপের ওপর সম্পূর্ণ নির্ভরশীল না থেকে জরুরি যোগাযোগের বিকল্প মাধ্যম সাইরেন, রেডিও, টেলিভিশন, এসএমএস এবং যাচাইকৃত সরকারি ওয়েবসাইট—সচল রাখতে হবে। তৃতীয়ত, সাইবার হামলার ঘটনা ঘটলে দ্রুত তদন্ত, ক্ষতিগ্রস্ত ব্যবস্থার নিরাপত্তা পুনরুদ্ধার এবং জনসাধারণকে নিয়মিত তথ্য জানানোর কার্যকর ব্যবস্থা থাকতে হবে। কারণ শুধু হামলা প্রতিরোধ করাই যথেষ্ট নয়; হামলার পর দ্রুত স্বাভাবিক কার্যক্রমে ফিরে আসার সক্ষমতাও জাতীয় নিরাপত্তার অংশ।
এ ক্ষেত্রে জনসাধারণের আস্থাও অত্যন্ত গুরুত্বপূর্ণ। কোনো সাইবার হামলার ঘটনা ঘটলে কর্তৃপক্ষকে দ্রুত, স্পষ্ট ও ধারাবাহিকভাবে তথ্য জানাতে হবে। কোন যোগাযোগমাধ্যম এখনো নির্ভরযোগ্য, সেটি নাগরিকদের বুঝিয়ে বলতে হবে। ভুয়া তথ্য সংশোধনের পাশাপাশি যাচাইকৃত তথ্য একাধিক মাধ্যমে প্রকাশ করতে হবে। একই সঙ্গে নাগরিকদেরও কোনো সতর্কবার্তা যাচাই না করে ছড়িয়ে দেওয়া থেকে বিরত থাকতে হবে। তবে অতীতে ভুয়া সতর্কবার্তা ছড়িয়েছে বলে প্রকৃত সতর্কবার্তাকে কখনোই উপেক্ষা করা যাবে না।
মূল শিক্ষা হলো, ডিজিটাল নিরাপত্তা এখন আর জাতীয় নিরাপত্তা থেকে বিচ্ছিন্ন কোনো বিষয় নয়। সাইবার হামলার মাধ্যমে কৌশলগত ক্ষতি করতে সব সময় অবকাঠামো ধ্বংস করার প্রয়োজন হয় না। কখনো কখনো মানুষের নিরাপত্তাবোধে আঘাত করা, জরুরি তথ্যের সত্যতা নিয়ে সন্দেহ তৈরি করা এবং রাষ্ট্রীয় প্রতিষ্ঠানের প্রতি আস্থা দুর্বল করাই যথেষ্ট। ভবিষ্যতের সংঘাতে প্রতিপক্ষকে দুর্বল করার জন্য সব সময় তার সামরিক সক্ষমতা ধ্বংস করতে হবে না; কখনো কখনো তার নাগরিকদের নিরাপত্তাবোধ এবং রাষ্ট্রীয় প্রতিষ্ঠানের ওপর আস্থা নষ্ট করাই যথেষ্ট। সংঘাতের পরিবর্তিত বাস্তবতায় মানুষের আস্থাও এখন গুরুত্বপূর্ণ অবকাঠামোতে পরিণত হয়েছে।
মন্তব্য করুন